高市首相が示した「先に動く」政府
10月26日、首相官邸で初めて開かれたサイバーセキュリティー関係閣僚会議。高市早苗首相は、実態を解明したサイバー攻撃に対し、能動的サイバー防御を含む幅広い選択肢を戦略的に実行する考えを示した。政府は同日、攻撃への初動から復旧まで民間の専門能力を活用する仕組みづくりも関係閣僚に指示している。首相官邸の発表
背景には、企業や行政のシステムを狙う攻撃が相次いでいることがある。不正アクセスを受けたGMOインターネットは、政府に能動的サイバー防御の適用を求めた。木原稔官房長官は、要請の有無ではなく、法律上の要件に照らして判断するとの立場を示したと報じられている。ここで問われているのは、一企業の被害に政府が応じるかどうかだけではない。攻撃の兆候を探り、被害が拡大する前に政府が動けるのかという、これまでとの境目である。
防御の仕組みは、すでに動き始めている
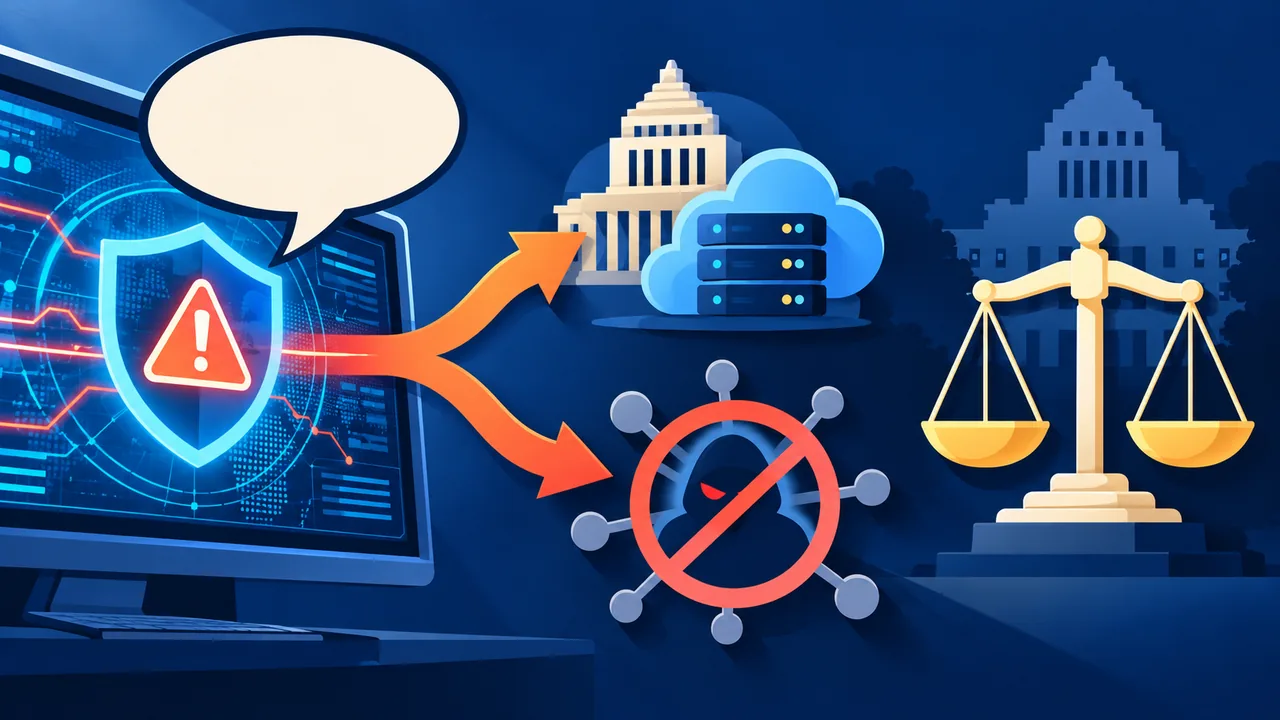
能動的サイバー防御は、被害が出てから端末を復旧するだけの対策ではない。通信情報を分析して攻撃の兆候を把握し、必要に応じて攻撃に使われているサーバーへアクセスし、被害を止める「無害化措置」まで含む。政府は2025年に成立したサイバー対処能力強化法などに基づき、官民の情報共有、通信情報の利用、アクセス・無害化措置を制度化した。運用は2026年10月に始まっている。防衛省の説明
実際の判断には、複数の機関が関わる。松本尚サイバー安全保障担当相、あかま二郎国家公安委員会委員長、小泉進次郎防衛相らが、制度の運用準備を担う関係閣僚として挙げられている。攻撃を受けた企業から情報を集め、国家サイバー統括室が分析し、警察や自衛隊がそれぞれの権限で対処するという流れである。
政府にとっては、攻撃の速度に対応するため、平時から通信や被害情報を集めておくことが重要になる。一方で、通信の秘密との関係、民間事業者がどこまで情報提供を求められるのか、政府の判断を誰が監督するのかという問題も残る。立憲民主党など野党が重視してきたのは、対策の必要性を否定することではなく、権限の拡大に対する歯止めと検証可能性である。政府と野党の違いは、守るべき対象よりも、急ぐべき対応と慎重な監督のどちらをどこまで優先するかにある。
「攻撃元」は本当に相手なのか
ここで議論を一段ひっくり返す必要がある。能動的サイバー防御は、攻撃者のサーバーを止めれば問題が解決するように見える。しかし、サイバー攻撃では、第三者の機器や乗っ取られたサーバーが経由地として使われることがある。画面に見える接続先が、実際の指示役とは限らないのである。
そのため、政府が攻撃元を誤認した場合、無関係な企業や外国のシステムに影響を及ぼす可能性がある。防衛省は、自衛隊によるアクセス・無害化措置について、一定の重要な電子計算機への重大なサイバー攻撃で、国外の者による特に高度に組織的かつ計画的な行為と認められる場合など、法律上の条件を説明している。防衛白書
つまり、争点は「攻撃されたら反撃するか、何もしないか」ではない。誰が攻撃と認定するのか、どの程度の証拠が必要なのか、緊急時に誰が承認するのか、後から国会や第三者が検証できるのかという手続きが、対策の実効性を左右する。政府に近い立場からは、攻撃の速さに対抗するには現場の裁量が欠かせないという見方が出る。他方、野党や専門家からは、秘密性の高い措置ほど独立した監督が必要だという指摘が出る。両者は、異なる危険を見ているのである。
次に見るべきは、強い言葉の後である
高市首相の発言は、サイバー攻撃を単なるシステム障害ではなく、安全保障上の重大な課題として扱う政権の姿勢を示した。ただし、「あらゆる対処オプション」という表現だけでは、政府が実際に何をできるのかは分からない。判断の基準、実施主体、監督の仕組みは、今後の運用や国会での議論によって具体化される。
見るべき点は三つある。第一に、政府がどの情報を、どの条件で取得・分析できるのか。第二に、通信事業者や重要インフラ事業者への協力要請に、どのような義務と救済が伴うのか。第三に、攻撃元へのアクセスや無害化を誰が承認し、誤りがあった場合にどう検証・訂正するのかである。
さらに、権限を広げるだけでは防御は完成しない。企業や自治体の脆弱性の修正、人材の確保、被害発生後の復旧計画がなければ、政府の対処能力が高まっても生活への影響は止められない。高市首相の方針を読むとき、強い姿勢を支持するかどうかだけでなく、守る対象と許される手段、そして誤りを正す仕組みが条文と運用にどう落とし込まれるかを見る必要がある。