高市首相が示した、攻撃後ではない防御
高市早苗首相は10月26日、サイバー攻撃への対応をめぐり、能動的サイバー防御を含む「あらゆる対処オプション」を戦略的に選び、実行する考えを示した。発言が出たのは、政府がサイバー安全保障に関する関係閣僚会議を開いた場である。首相官邸によると、政府自身のシステムの安全確保や、民間の専門能力を生かした初動から復旧までの体制も議題となった。
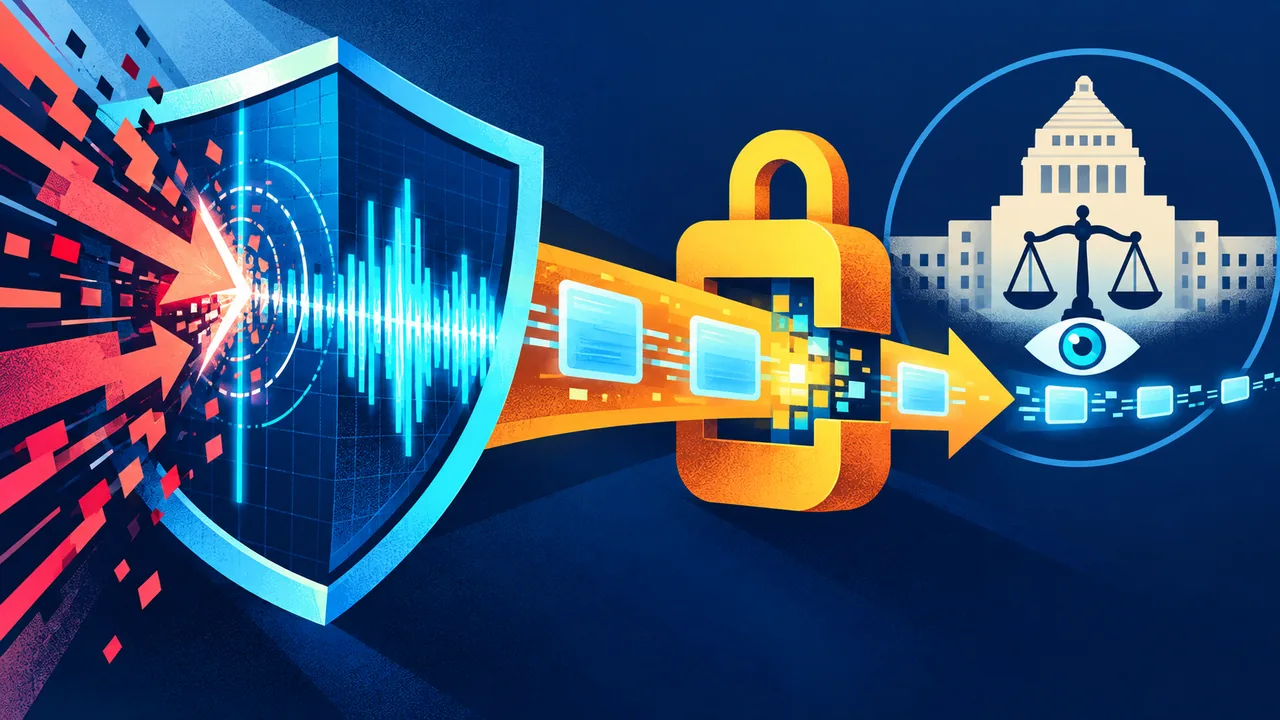
ここで焦点となる能動的サイバー防御は、被害が確認されてから復旧するだけの対応ではない。攻撃の兆候を探り、通信情報を分析し、攻撃に使われたサーバーなどを無害化する措置までを含む考え方である。高市首相の発言は、サイバー空間を「被害を受けた後に捜査する場所」から、「危険を早期に見つけて被害を抑える場所」へと位置づけ直す政治的なメッセージである。
法律はすでに、政府の役割を広げている
この方針は、首相の発言だけから始まったものではない。政府は2025年、サイバー対処能力強化法などを成立させ、官民の情報共有、通信情報の利用、攻撃元へのアクセスと無害化を制度に組み込んだ。内閣官房によれば、関連法は2026年10月に施行された。つまり今回の発言は、新しい理念を語ったというより、すでに用意された制度をどの場面で、どの程度使うのかを政権が前面に出したものといえる。
ただし、制度には条件が付く。通信の秘密との関係を整理し、通信情報の取得や利用を監督する仕組みを置く必要がある。攻撃元とみられるサーバーへアクセスする場合も、誤認や第三国の機器を経由した攻撃への対応が問題になる。政府に権限を持たせるほど、判断の記録、事後の検証、情報を扱った範囲の説明が重要になるのである。
2025年の国会審議では、政府が通信事業者と協定を結び、一定の通信情報を取得できる仕組みが論点となった。立憲民主党など野党側は、サイバー防御の必要性を認めつつ、通信の秘密や国会による統制が十分かを問う立場を示した。政府・与党側は、重要インフラや国民生活を守るには、攻撃を受けた後の対応だけでは足りないと説明してきた。対立点は、防御の必要性そのものより、許される情報収集と介入の境界にある。
強い言葉と、実際に強い制度は別である
「あらゆる対処オプション」という言い方は、攻撃者に対して政府がためらわないという印象を与える。しかし、サイバー防御の実効性は、反撃の選択肢の多さだけでは測れない。攻撃者が他人の機器や外国のサーバーを経由すれば、発信元の特定には誤りが入りうる。急いで無害化を進めた結果、無関係なシステムに影響が出れば、守るはずの社会基盤を不安定にする可能性もある。
見方を一段変えると、問われているのは「どこまで攻撃者に対抗できるか」だけではない。被害を受けた企業が早く政府へ報告できるか、自治体や中小企業が復旧の支援を受けられるか、政府の判断を後から第三者が検証できるかも、防御力の一部である。首相が強い表現を使っても、現場の人材、情報共有の信頼、失敗時の責任分担がなければ、制度は動かない。
次に見るべきは「誰が、どこまで、どう検証するか」
高市首相の発言をめぐる今後の焦点は、対処オプションの列挙ではなく、発動条件の具体化である。対象は重要インフラに限られるのか。緊急時に誰が判断し、通常時にはどの機関が事前承認するのか。通信情報はどれだけ保存され、目的外利用をどう防ぐのか。誤った対応があったとき、国会や独立した監督機関が何を確認し、利用者にどこまで説明するのか。
政府が公表する運用方針や国会での審議は、こうした問いへの答えを測る材料になる。攻撃への備えを急ぐべきだという政府・与党側の立場と、権限拡大には明確な歯止めが必要だという立憲民主党など野党側の立場は、どちらも制度の一部を照らしている。読者が見るべきなのは、首相の言葉の強さではなく、守られる範囲、監督の仕組み、失敗したときの責任が公開されるかどうかである。そこに、能動的サイバー防御が掛け声で終わるのか、持続する公共制度になるのかを判断する手がかりがある。