高市首相が示した「次の一手」
10月26日、首相官邸でサイバーセキュリティーに関する関係閣僚会議が開かれた。高市早苗首相は、相次ぐサイバー攻撃による情報漏えいと、盗まれた情報が二次被害につながる可能性に触れ、政府として緊急対策パッケージを来週中にまとめる考えを示した。
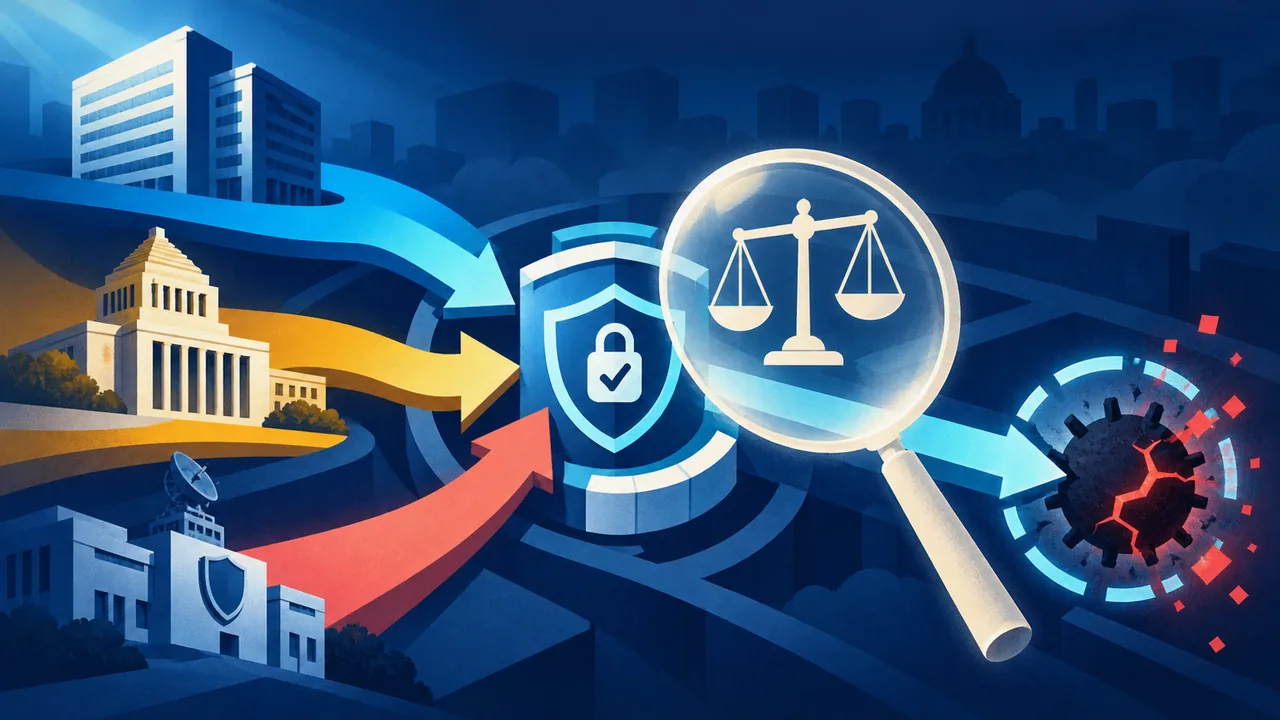
その場で高市首相が示したのは、注意喚起や被害企業への支援だけではない。攻撃の実態を解明した場合には、攻撃に使われたサーバーへのアクセスや無害化措置を含め、複数の対処手段を選び、実行するという方向である。サイバー攻撃を「受けた後の復旧」から「被害を広げないための先回り」へ移す発想である。
「能動的」とは何を変えるのか
政府は10月1日、サイバー対処能力強化法などに基づく新たな仕組みの運用を始めた。国や重要インフラへの重大な攻撃に対し、警察や自衛隊が攻撃元とみられるサーバーに接続し、不正なプログラムを消去したり、攻撃に使えない状態にしたりする無害化措置が選択肢となった。
同時に、電力、通信、金融などの基幹インフラ事業者から、保有する機器やインシデントに関する情報を政府へ届け出る仕組みも動き出した。国家サイバー統括室を中心に、政府が得た情報を事業者と共有し、被害の連鎖を抑える狙いである。高市首相を支える木原稔官房長官も、官民の情報共有を強める意義を説明している。
ただし、制度の名前にある「能動的」という言葉だけで、政府が自由に相手のシステムへ侵入できるわけではない。対象となる攻撃の重大性、実施する措置の必要性、警察と自衛隊の役割分担、通信の秘密や個人情報への配慮が問われる。攻撃元に見えるサーバーが、実際には第三者に乗っ取られた機器である可能性もあるためである。
危機対応の速さと、判断の透明性
ここで見方をひっくり返す必要がある。政府の対応を評価する際、焦点は「どれだけ強い手段を持つか」だけではない。むしろ、強い手段を持った政府が、いつ、誰の判断で、どの程度まで使ったのかを検証できるかが重要になる。
企業側からは、攻撃の被害を受けた事業者が政府に能動的サイバー防御を求める動きも出ている。被害が広がる前に公的機関が動くことを望む立場から見れば、政府の権限強化は実務上の支えになり得る。一方で、木原官房長官は、被害組織から要請があったかどうかにかかわらず、法律の要件に照らして判断すると説明した。これは、企業の希望だけでも、政府の判断だけでも進めないという線引きである。
つまり、今回の緊急対策は「守るか、攻めるか」の二択ではない。被害企業から得た情報を政府がどう分析し、どの機関が脅威を認定し、どんな措置を選び、その結果を誰が確認するのかという、判断の連鎖を組み替える作業である。対策の速度を上げるほど、誤認した場合の影響も大きくなる。その両方を制度の中にどう組み込むかが課題となる。
来週の対策で見るべき三つの点
高市首相が示したパッケージの中身を見るとき、単に予算や組織が増えるかだけでは判断しにくい。第一に、企業や自治体が攻撃情報を報告しやすい仕組みになっているかである。報告が責任追及や風評被害への不安につながれば、制度はあっても情報が集まらない。
第二に、政府が集めた情報を、どの範囲で民間や国民に知らせるかである。詳細を明らかにすれば攻撃者に手の内を知られる一方、説明が少なすぎれば、政府の判断を検証できない。第三に、無害化措置を実施した後の記録と監督である。成功した事例だけでなく、誤認や副作用が起きた場合にも、後から検証できる仕組みが必要である。
情報漏えいが続く局面では、政府に迅速な対応を求める声が強まりやすい。それは自然な反応である。しかし、危機を理由に権限の境界を曖昧にすれば、別のリスクを生む。高市首相のサイバー政策を見極める鍵は、攻撃者にどこまで対抗できるかと同時に、政府自身の判断をどこまで見える形にできるかにある。