大野知事が企業に向けた言葉
埼玉県の大野元裕知事が、GMOインターネットグループ傘下企業への不正アクセスをめぐり、企業側に責任を果たすよう求めた。報道によれば、GMOではクラウドサービスへの不正アクセスにより、顧客情報の流出や顧客の認識しない取引が問題となっている。GMO側は11月2日の会見で、影響が2万6000件超に及ぶと説明したとAP通信が報じている。AP通信の報道
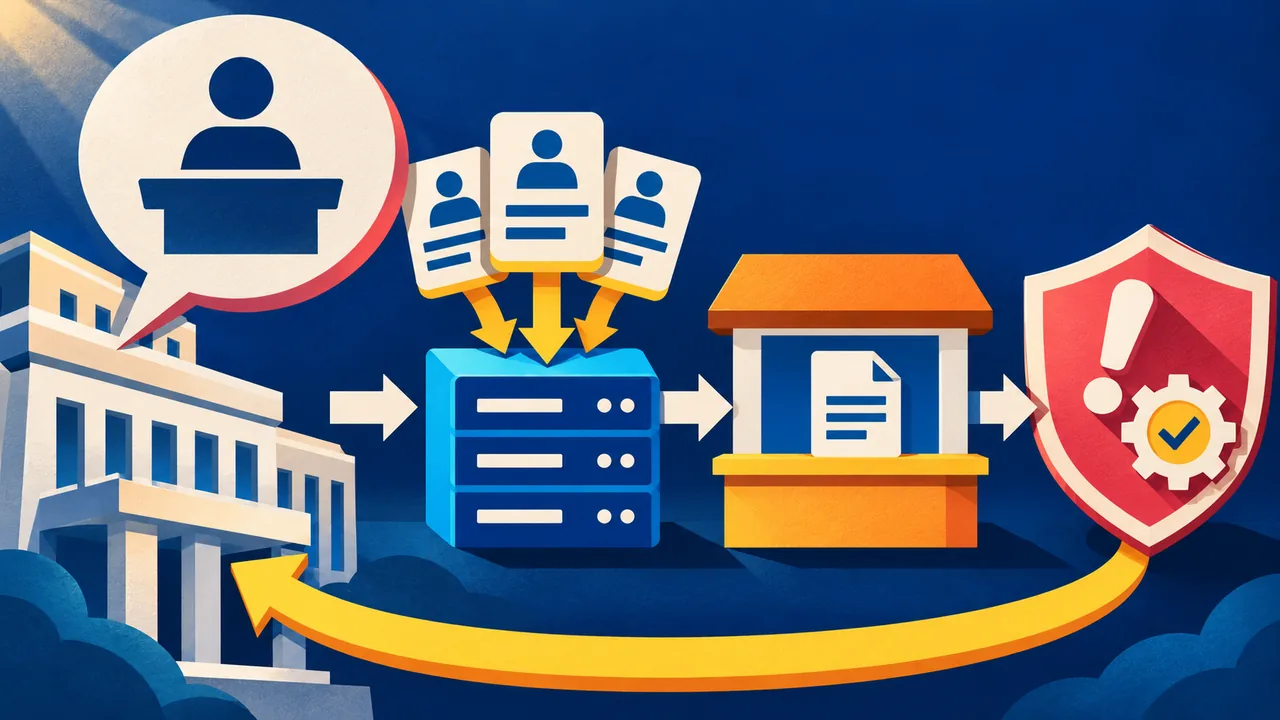
不正アクセスという言葉からは、まず侵入の原因や攻撃者の特定が思い浮かぶ。しかし、行政の視点では、その先に別の問題がある。県民が使うサービスや、行政と企業の取引に関わる情報が外部のシステムを通るとき、事故後に誰が事実を調べ、誰が利用者に説明し、誰が再発防止を確認するのかという問題である。
大野知事の発言は、GMOをめぐる一企業の問題としてだけではなく、自治体と民間企業の責任分担を考える材料になる。埼玉県は行政手続のオンライン化を進めており、県は10月20日の知事会見で、県と委託先企業、その企業が利用するクラウドまで含めた対応体制の検討に言及している。埼玉県の知事会見
便利な行政サービスが、庁舎の中だけで完結しない時代である。だから問われるのは、事故が起きた会社を批判できるかだけではない。外部の技術を使いながら、行政としての責任をどこまで見える形にできるかである。
「委託したから県は関係ない」では済まない
自治体の情報システムは、職員だけで開発し、運用しているわけではない。申請、予約、本人確認、通知、決済、データ保管など、さまざまな機能で民間事業者が関わる。さらに、その事業者が別のクラウドや専門会社を利用することもある。住民から見ると一つのサービスでも、裏側では複数の企業とシステムがつながっている可能性がある。
ここで区別すべきなのは、技術上の責任と行政上の説明責任である。侵入経路を調べ、脆弱性を修正し、サーバーを復旧させるのは、システムを運用する企業の重要な役割である。一方、そのサービスを行政の事業として住民に提供しているなら、自治体も状況を把握し、必要な情報を伝えなければならない。
自治体は、民間企業に業務を委託した時点で責任まで手放すわけではない。委託先を選んだ基準は何か、契約にどのような安全管理を盛り込んだか、事故が起きたときの報告期限を定めていたか。県が確認すべき点は、事故後に企業へ対応を求めることだけにとどまらない。
反対に、企業側も「行政が契約相手だから、説明は自治体に任せればよい」とは言えない。システムの構造やアクセスログ、実際の侵入状況を最も把握できるのは運用企業だからである。原因と影響を技術的に説明し、利用者への補償や再発防止策を示す役割は、企業にしか果たせない部分がある。
大野知事の言う企業責任と、県の責任は、どちらか一方を選ぶ関係ではない。企業が原因と対応を説明し、県が行政サービスへの影響と住民への対応を説明する。両者の役割が重なるところを、平時から決めておくことが必要なのである。
不正アクセスと情報流出は同じではない
事故をめぐる説明で最も重要なのは、確認された事実と推測を分けることである。不正アクセスを受けたことと、特定の情報が外部に流出したことは同じ意味ではない。アクセスできる状態だった情報、実際に取得された情報、攻撃者が公開したと主張する情報も、それぞれ調査によって確かめなければならない。
住民や利用者が知りたいのは、「安全です」という抽象的な言葉だけではない。どのシステムが対象なのか、いつ異常を把握したのか、どの種類の情報が影響を受ける可能性があるのか、調査はどこまで進んでいるのか。確定していないことがあるなら、未確定である理由と、次に報告する時期も示す必要がある。
この点で、事故後の発表回数だけを評価しても不十分である。発表が多くても、前回から何が分かったのかが読み取れなければ、情報は増えたことにならない。逆に、初動時には分からないことを分からないと説明し、その後の調査で事実を更新する方が、利用者にとっては判断しやすい場合もある。
大野知事が企業に責任を求める発言をしたとしても、その一言だけで被害の範囲が確定するわけではない。企業側の調査結果と、県が独自に確認した行政サービスへの影響を分けて公表できるかが、次の焦点になる。企業発表をそのまま受け取るのでも、逆に企業の説明を疑い続けるのでもなく、何が確認済みかを整理する作業が欠かせない。
埼玉県の情報セキュリティポリシーも、不正アクセスやウイルス攻撃による情報資産の漏えい、破壊、改ざんなどを想定している。埼玉県情報セキュリティポリシー 問題は、規程が存在するかだけではない。外部のサービスを含めて、規程が実際の事故対応に使える状態かどうかである。
大野県政の行政DXは「便利さ」だけで測れない
オンライン申請やデータ連携には、住民が窓口へ行く負担を減らし、職員の処理を効率化する利点がある。災害や感染症のように、迅速な情報収集や発信が求められる場面でも、デジタル基盤は役に立つ。大野知事が進める行政のデジタル化も、こうした利便性と効率性を意識した政策の一部である。
しかし、行政DXは紙を画面に置き換えるだけの仕事ではない。業務の流れ、職員の権限、データの保存場所、委託先の監督方法まで変える。紙の書類なら、どの部署が保管しているかを想像しやすい。オンラインサービスでは、利用者の入力、本人確認、データ保管、通知が別々のシステムを通ることがある。
その結果、便利さが増すほど、管理すべき接点も増える。認証情報、接続経路、アクセス権限、ログの保存、再委託先の管理。サービスを導入した時点で終わりではなく、運用の全体を継続的に点検する必要がある。
埼玉県は10月20日の会見で、県の情報のうち、住民基本台帳、税、福祉、医療、教育などの情報は外部に出てはならないものとして優先度を定め、サイバー危機に対応する業務継続計画を検討していると説明した。また、県と委託先、その先のクラウドまで含む対応機能にも触れている。会見記録
この方向性が実効性を持つかは、今後の制度設計で決まる。委託契約にどんな報告義務を置くのか、再委託先を県が把握できるのか、事故時にどのサービスを止め、どの代替手段を使うのか。知事の発言が政策になるかどうかは、言葉の強さではなく、具体的な手順が公開されるかにかかっている。
企業責任を問うことが県の責任を薄めてはいけない
企業に責任を果たすよう求めることには、明確な意味がある。システムを運用し、セキュリティー対策を選び、異常を検知する体制を整えるのは企業だからである。GMOインターネットグループも、今回の問題を受けて謝罪や補償、再発防止策を示していると報じられている。攻撃者の存在を理由にして、運用企業が説明を免れることにはならない。
一方で、企業責任だけを前面に出すと、自治体側の選定や監督が見えなくなる。県がどのような安全基準を持ち、どのような資料を確認して委託先を選んだのか。契約後に監査や訓練を行っていたのか。企業から事故の報告を受けたとき、県の内部で誰が判断することになっていたのか。
住民にとっては、被害の原因が企業側にあったとしても、行政サービスを利用した結果として影響を受けるなら、県にも説明を求めることになる。自治体が住民に代わって企業と契約している以上、企業に責任を求めることと、県が行政としての説明を果たすことは同時に行われなければならない。
この関係は、道路工事や公共施設の設備故障にも近い。施工会社や設備会社に技術的な責任があっても、発注者である自治体は住民に対し、何が起き、いつ復旧し、どのような再発防止策を取るのかを説明する。デジタル事故は目に見えにくい分、役割分担を曖昧にしないことがより重要になる。
大野知事の発言を評価する際も、企業に厳しい言葉を向けたかどうかだけを見るべきではない。企業に何を求め、その結果を県がどのように検証し、県自身の仕組みをどう改めるのかまで確認する必要がある。
「2万6000件超」という数字の先にあるもの
今回の問題では、影響が2万6000件を超えるという数字が報じられた。数字は被害の規模を伝えるうえで重要だが、数字だけではリスクの中身は分からない。氏名や連絡先なのか、認証情報なのか、取引に関する情報なのか。対象となった情報の種類によって、利用者が取るべき対応も、企業や自治体が講じるべき対策も変わる。
行政サービスの安全性を考えるときも、利用者数や処理件数だけを成果の指標にしてはいけない。利用者が少なくても、税や福祉、医療に関する情報を扱うなら、重大な管理が必要になる。逆に、利用者が多くても、個人を特定しない情報だけを扱うサービスでは、別の観点から安全性を評価することになる。
見るべき数字は、件数だけではない。異常を検知するまでに要した時間、県や企業が把握してから利用者に知らせるまでの時間、影響範囲を確定するまでの進み具合、復旧訓練の実施回数、監査で指摘された事項が改善された割合。こうした数字が示されれば、企業責任や行政の対応を印象ではなく検証できる。
もちろん、セキュリティー上の理由で詳細を公開できない場合もある。しかし、公開できないことと、説明しなくてよいことは同じではない。非公開にする理由、代わりに公表できる範囲、次に更新する時期を示すことは可能である。数字を出せない段階なら、なぜ出せないのかを説明すること自体が情報になる。
この視点から見ると、今回の焦点は「GMOにどれだけ責任を取らせるか」だけではない。事故の規模を表す数字を、再発防止の仕組みを測る数字へとつなげられるかである。
過去の外部委託問題と同じ落とし穴
行政と民間企業の境界が問題になるのは、サイバー攻撃に限らない。個人情報の誤送付、入力ミス、システム障害、再委託先の管理不足など、外部委託をめぐる問題は以前から繰り返されてきた。共通するのは、業務を外部に切り出した瞬間に、責任まで外部へ移せると考えてしまうことである。
外部委託そのものが悪いわけではない。自治体がすべてのシステムを自前で開発し、すべての専門人材を内部に抱えることは現実的ではない。民間企業の技術を使うことで、より速く、より使いやすいサービスを実現できる場合もある。
必要なのは、委託先を選んだ後も自治体が管理能力を持ち続けることである。安全基準を契約書に書き、監査で確認し、事故対応を訓練し、問題が起きたら契約や運用を見直す。夜間や休日に誰が判断するのか、どのシステムを停止するのか、住民にどの手段で連絡するのかまで決めて、初めて危機対応になる。
大野知事は、これまでの会見で、県と委託先企業だけでなく、その先のクラウドまで含めたセキュリティー体制の必要性に触れている。これは、従来の「県と一社」の関係だけでは、現在の情報システムを管理できないことを示す。実際にどこまで可視化し、どこまで責任を持つのかが、次の政策課題になる。
県議会の各会派が確認すべき点も、知事を支持するか批判するかという政治的な立場とは別に存在する。予算、委託先の選定、監査、職員研修、事故時の報告、住民への説明。議会がこれらを具体的に検証できれば、企業責任を求める発言を県の制度改善へつなげられる。
埼玉県民が次に見るべき四つの点
今回の件を今後の県政判断につなげるなら、注目点は四つある。
第一は、GMO傘下企業への不正アクセスについて、確認済みの事実と調査中の事項が分けて説明されるかである。影響を受けた可能性のある情報、実際に流出したと確認された情報、県の業務への影響が整理されれば、利用者は必要な対応を判断しやすくなる。
第二は、企業側の再発防止策だけでなく、埼玉県自身の対応が示されるかである。委託先の監督方法、再委託先やクラウドの把握、事故時の報告期限、県の内部での意思決定手順が公開されるかが焦点になる。
第三は、初回発表で終わらず、情報が更新されるかである。サイバー事故では、初動時に分からないことが残る。だからこそ、次回の報告時期、問い合わせ窓口、追加情報の公表方法が重要になる。更新の仕組みそのものが、説明責任の一部である。
第四は、行政DXの成果と安全管理が同じ評価の中に置かれるかである。申請が便利になった、処理が速くなったという成果だけでなく、障害時の継続性、委託先の監査、職員の訓練、住民への説明まで含めて評価されなければならない。
大野知事の発言は、企業に責任を求める一言で終わる可能性もあれば、埼玉県の行政DXを見直す契機にもなり得る。どちらになるかを決めるのは、今後公表される事実と、県がその事実を制度の改善に反映するかどうかである。
読者が見るべきなのは、誰が強い言葉を述べたかだけではない。その言葉の後に、どの情報が開かれ、どの手順が改められ、県民が何を確認できるようになったかである。企業責任と行政責任を別々に追うのではなく、二つがどこでつながっているのかを見ることが、埼玉県のデジタル化を判断する手掛かりになる。